
我把同一份 22 字节的密钥材料(keying material)和同一份 13 字节的盐(salt)喂给两次 HKDF 运行。唯一的差别落在 info 字符串上:最后一个字节从 f9 变成 f8。Extract 返回的 PRK 逐字节相同,但 42 字节的输出密钥材料全部变了。这和某个库的怪癖无关,它是设计本身的结果,也标出了协议里真正的决策落在哪里。
两步,两件不同的事
人们习惯把 HKDF 说成一个函数。它其实是两个,各自回答不同的问题。
Extract 接收输入密钥材料(IKM)和盐,把它们压缩成一把伪随机密钥(PRK)。PRK 的长度恰好是一个哈希长度:SHA-256 是 32 字节,SHA-512 是 64 字节。它的作用是把长短不齐、质量不匀的输入变成均匀的秘密值,因此不管你喂进去什么,RFC 都能交给你一个有界、可预测的值。
Expand 再拿这把 PRK 加上一个 info 字符串,按你要的长度产出字节。Expand 是一条计数器模式的 HMAC 链,输出长度不构成上限:要 42 字节就给你两个 HMAC 块,要 4096 字节就给你 128 块。
这个拆分之所以重要,在于两步里只有一步会读你的上下文。Extract 从来看不到 info。所以换一个 info 字符串,在 PRK 这一层不花任何代价,却会改动下游的全部输出。
一个你可以自己核对的 RFC 5869 向量
工具内置了 RFC 5869 测试用例 1 的预设。我用另一份独立的 Python 实现把每个值重新推了一遍,量到的是同样的字节,再与 RFC 里给出的向量逐项对照。工具的元数据返回 PRK、OKM 和块数,我把这些数据对着向量做了 diff。
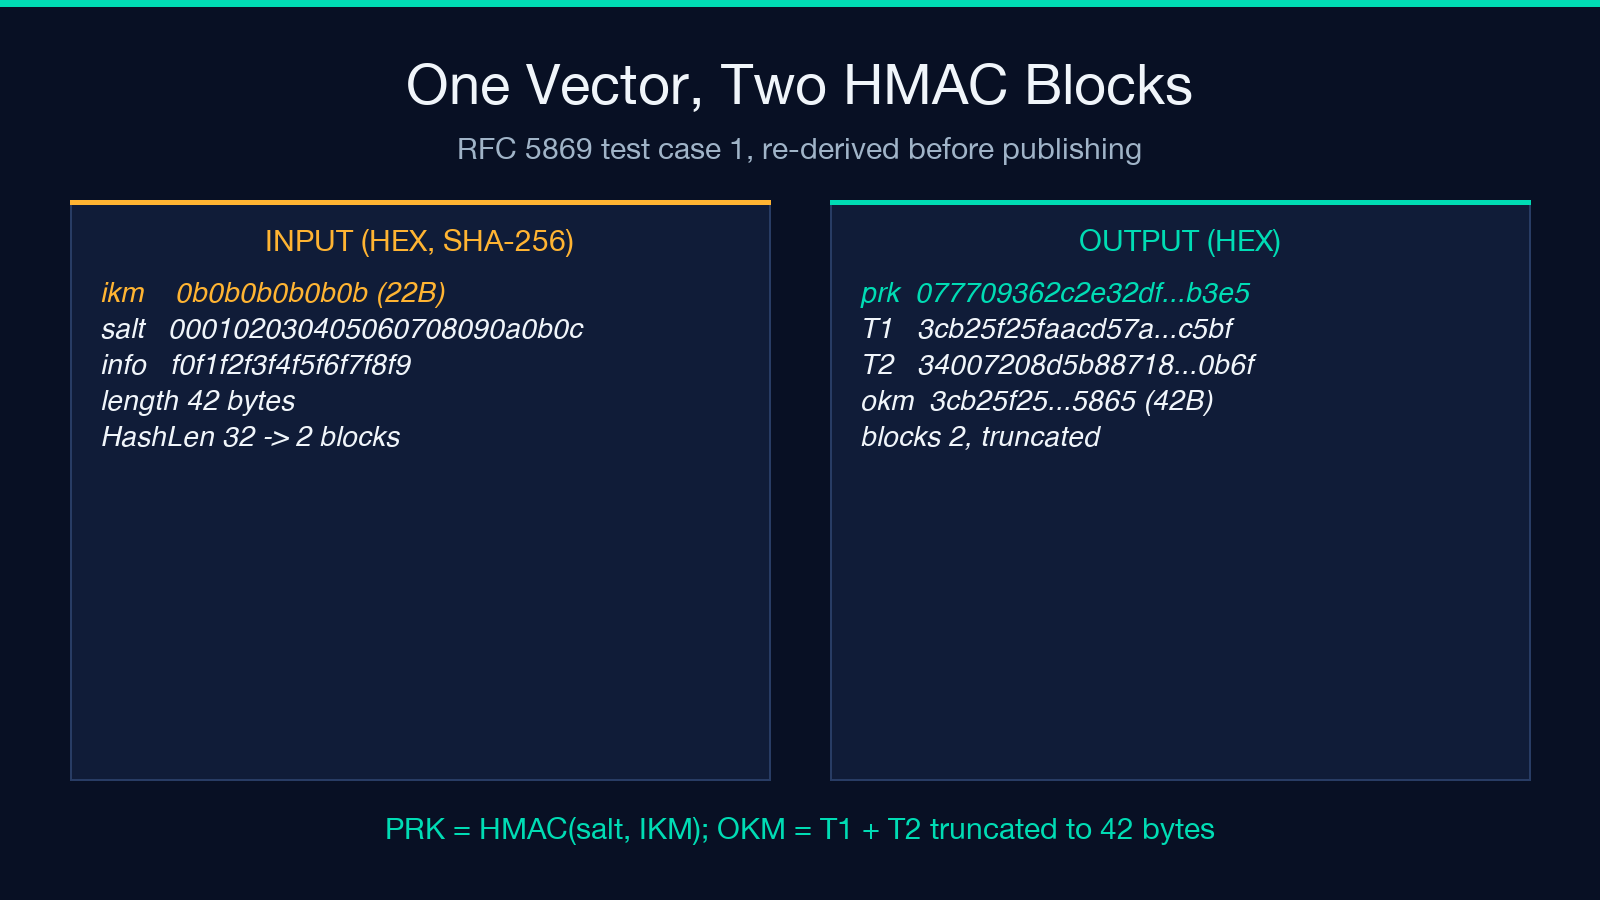
输入短到可以直接读:IKM 是 22 个值为 0b 的字节,盐是 13 字节的 000102030405060708090a0b0c,info 是 10 字节的 f0f1f2f3f4f5f6f7f8f9,请求的输出是 42 字节。
Extract 得到 PRK = HMAC(salt, IKM) = 077709362c2e32df0ddc3f0dc47bba6390b6c73bb50f9c3122ec844ad7c2b3e5。Expand 跑两次:T(1) = 3cb25f25faacd57a90434f64d0362f2a2d2d0a90cf1a5a4c5db02d56ecc4c5bf,T(2) = 34007208d5b887185865b4b0a85a993b89b9b65683d60f0106d28fff039d0b6f。两者拼接后截到 42 字节,OKM 与公布的向量逐字节一致。
42 字节要两块,因为 42 超过一个 32 字节的 HashLen,又不到两个。把同样的输入拿到 SP 800-56C HKDF Extract 与 Expand 演示 的演示页跑一遍,每次 HMAC 的输入都会完整打印出来:先是上一轮的 T,再是 info,最后是那个单字节计数器。
一个字节的 info 改动了全部 42 字节输出
我把 info 的最后一个字节从 f9 翻成 f8,重跑了整条派生流程。PRK 一点没动:还是那 32 字节,前缀还是 077709362c2e32df。
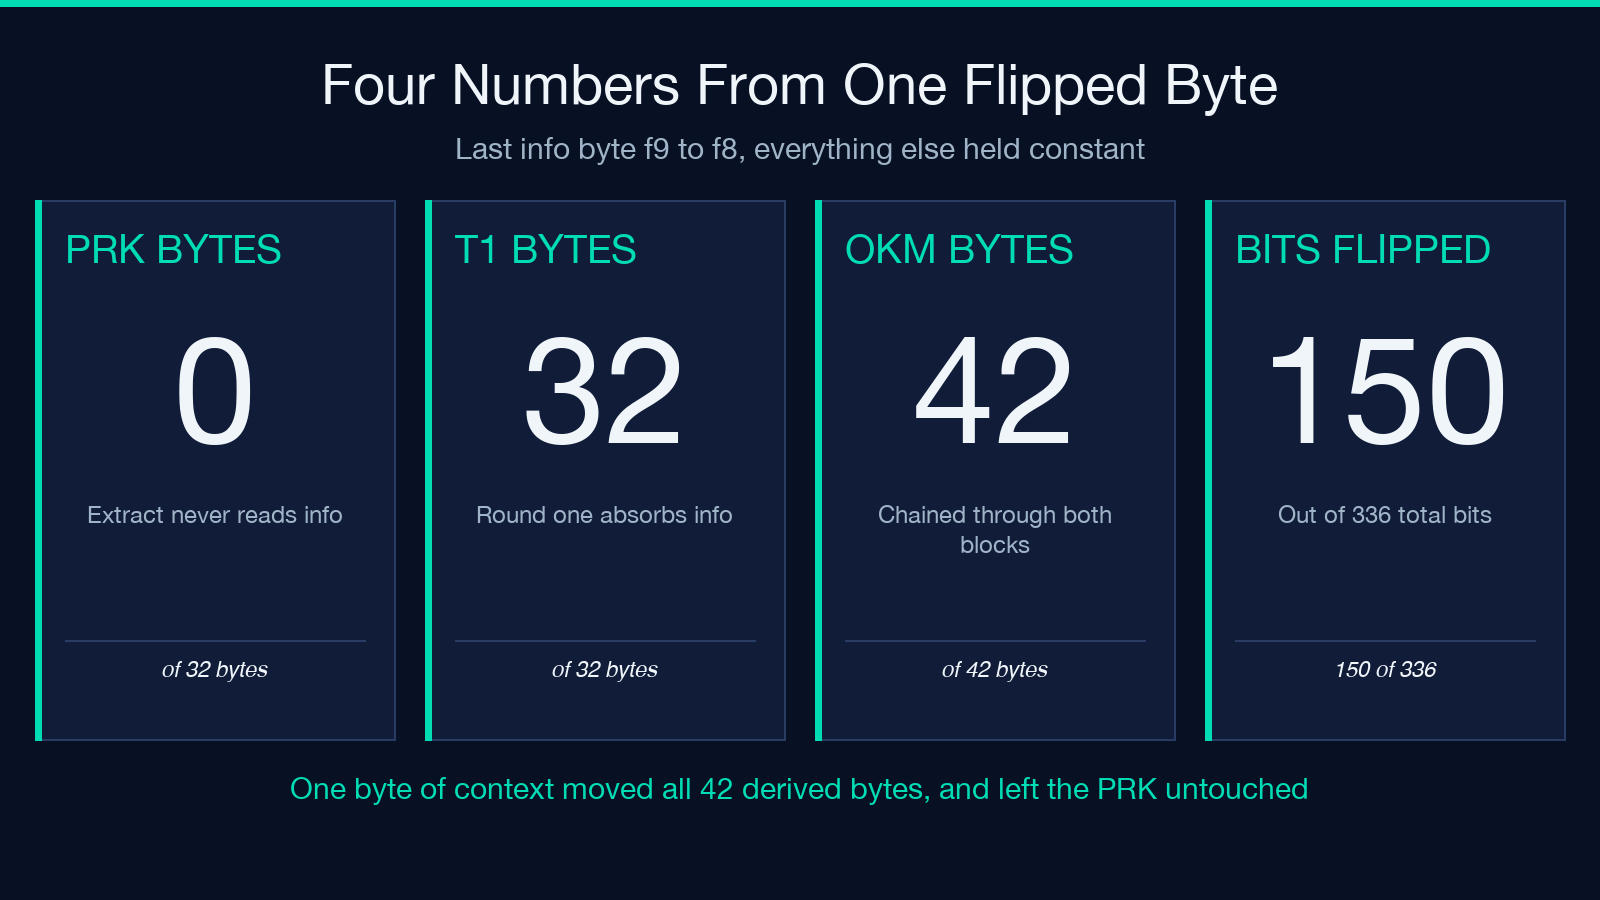
接着我量了剩下的部分,结果一点也不含糊。T(1) 的 32 个字节全变了,T(2) 的 32 个字节也全变了,42 字节的 OKM 在 42 个位置上都变了。到比特这一级,我观察到 336 位里有 150 位翻转。
这就是链式结构给出的东西。T(1) 吸收 info 字符串,T(2) 又是对 T(1)、info 和计数器做 HMAC,于是第一轮的改动会传进之后的每一轮。没有哪一段可以只重算局部来省事。
后果落在运维层面,我在 ECDH 预设上看到了同样的模式:一个 info 字符串,一把独立的密钥。如果两个子系统用同一把 PRK、不同的 info 字符串派生密钥,它们的密钥彼此独立,任何一方都算不出另一方的输出。info 之所以存在,原因就在这里,而SP 800-56C HKDF Extract 与 Expand 演示按轮次把它摆出来,不把它收在一个摘要后面。
盐是公开的,HMAC 反正会用零填充它
盐不是秘密。按 RFC 5869 的规定,空盐等同于一个哈希长度的全零串,工具在输入框的占位提示里也写明了这一点:“Optional; empty uses a zero-filled HashLen salt”(可选,留空即使用全零的 HashLen 盐)。
我以为这个选择会有影响,实际没有。在 SHA-256 下,空盐、32 字节全零盐,以及字面上的空 HMAC 密钥,给出的 PRK 完全相同:19ef24a32c717b167f33a91d6f648bdf96596776afdb6377ac434c1c293ccb04。原因是 HMAC 会用零把密钥补到 64 字节的块长,补完之后,一个零字节和 32 个零字节看起来没有区别。
所以盐买到的是新鲜度和域隔离,不是保密性。攻击者拿到你的盐,没有 IKM 也得不到可用的东西;拿到 IKM,则不需要盐就能复现 PRK。
盐真正派上用场的地方在这里:按会话或按租户设置的盐,能把一份共享秘密变成一组互不相关的 PRK。比如负载均衡器为每条连接发一个新的盐,就等于强制每条连接用新的 PRK,按小时轮换就是这种用法。这和 info 在下一层做的事情相同,也解释了协议设计者为什么有时选盐、有时选 info、有时两个都要。
演示工具最先拦下你的地方
校验在任何密钥材料被碰到之前就执行,规则比大多数界面都严。十六进制必须是偶数个字符:0b0 会被拒,0B0B 能通过,并且被转成小写。
Base64 走严格的模式匹配,所以 AAECAwQFBgcICQoL= 被拒,AAECAwQFBgcICQo= 通过。UTF-8 模式按字面取你的文本,这是那个安静的陷阱:在文本模式下键入 0001020304,得到的是 10 个 ASCII 字节,而不是 5 个十六进制字节,其中还带一个 2 字节前缀,没有哪个十六进制读取器会预料到它。
空的 IKM 会报错,因为对一个空秘密做 Expand 得不到密钥。空盐则允许。表单里长度必须是 1 到 4096 之间的整数字节,库本身的上限更宽,是 255 个哈希长度。
这个上限是算术算出来的,不是谁规定的。计数器只有一个字节,所以最多 255 块:SHA-256 下硬上限是 8160 字节,8161 会被拒。这两种情况下,上限都在第一次 HMAC 调用之前就检查完了。表单的 4096 限制把这个边界情况藏了起来,作为默认值是合理的,也正是没人能从界面上发现这个上限的原因。
预设会覆盖你键入的五个字段
这个行为让我花了几分钟。预设选择器并不给表单填初值,它在运行时覆盖表单。
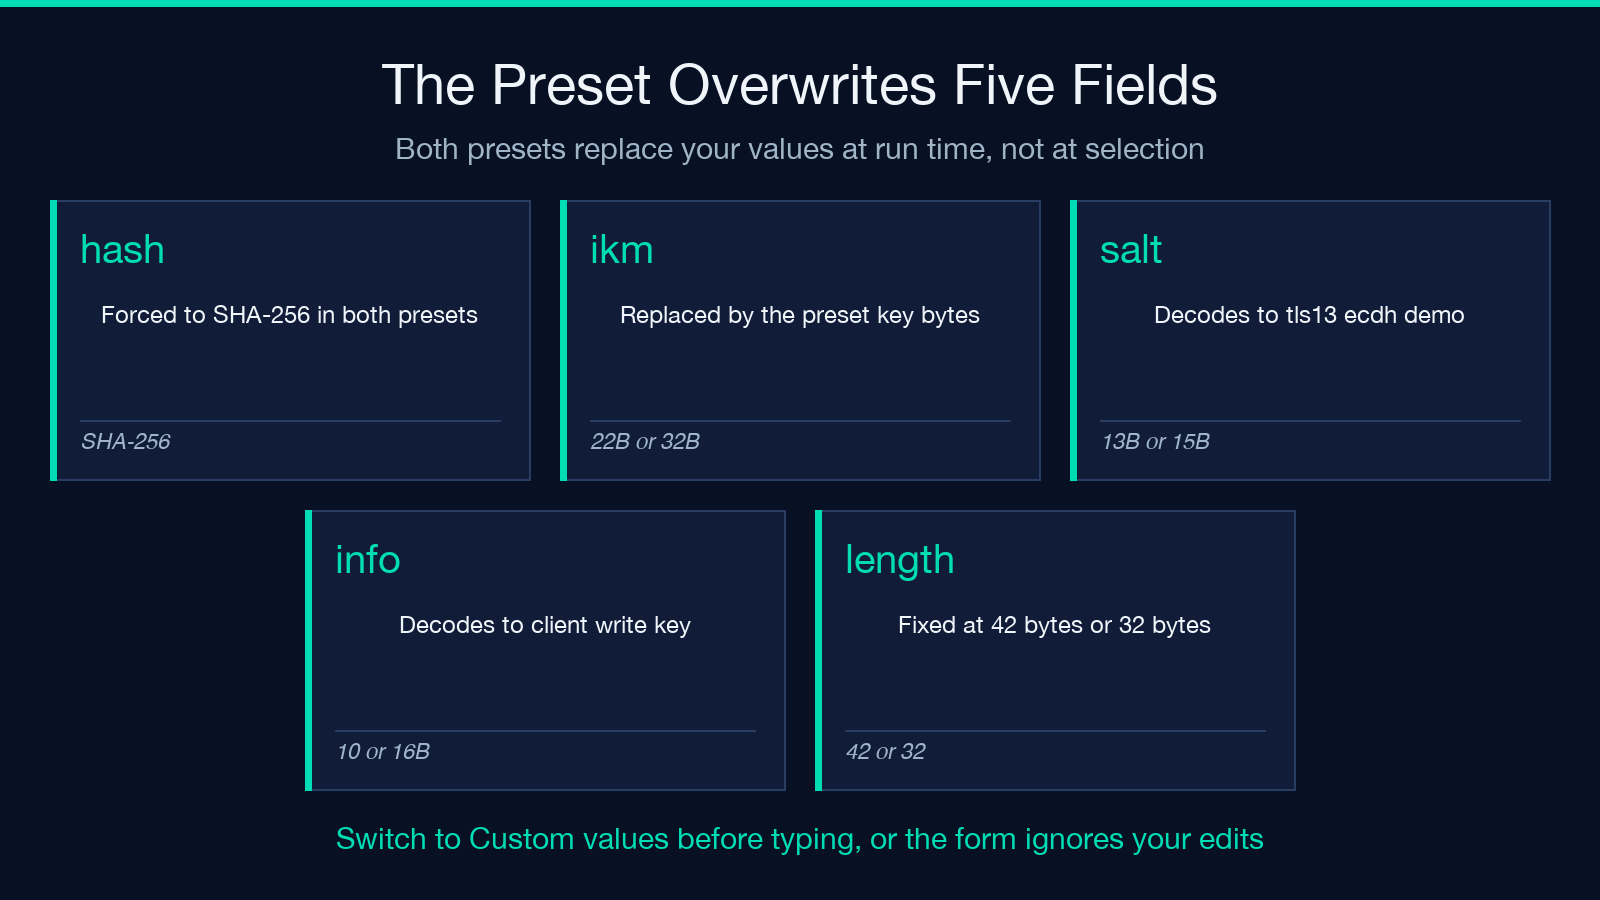
选了 RFC 5869 预设,代码就用向量里的值替换 hash、IKM、盐、info 和长度,不管你往那些框里输入了什么。ECDH 演示也是同样的做法:SHA-256、32 字节的 IKM、解码后是 ASCII 字符串“tls13 ecdh demo”的盐、解码后是“client write key”的 info,以及固定 32 字节的输出。
由此有两个后果。选中预设时修改长度字段,对结果毫无影响。输入编码在预设模式下也不会生效,因为那条路径根本不会调用转换器。
先切到“自定义值”,再输入。这个顺序决定你拿到的是自己指定的派生,还是继承来的派生。文档把预设选择器描述成一个起点;在字段重新回到你手里之前,请把它当作硬覆盖。
块数是可预测的算术
Expand 产出的块数是长度除以 HashLen 后向上取整,一块一块算,每块都要对上一块做一次 HMAC。用 SHA-256 时,32 字节以内是一块,64 字节以内两块,96 字节以内三块。
输出就是这些块的拼接,再截到你请求的长度。要 33 字节,你得到完整的 T(1),再加 T(2) 的恰好一个字节:3cb25f25faacd57a90434f64d0362f2a2d2d0a90cf1a5a4c5db02d56ecc4c5bf 后面接一个 34。
换哈希函数会把同样的输入带到一个完全不同的地方。把 RFC 5869 的输入改用 SHA-512 重跑,PRK 变成 665799823737ded04a88e47e54a5890b,一块就产出了,因为 64 字节的 HashLen 覆盖 42 字节绰绰有余。
比如同样请求 42 字节,SHA-256 要两块,SHA-512 只要一块,想看清这里真正的计量单位,这个对比是最省事的办法。块数、PRK 大小、255 块的封顶,都随 HashLen 缩放;派生出来的字节,则跟你的意图没有关系。
HKDF 不再适用的地方
HKDF 是派生函数,不是口令函数。它没有工作量因子,没有内存硬度,也没有“代价”这个概念。
如果你的输入密钥材料是人想出来的口令,HKDF 会把它展开成 32 个看上去很干净的字节,而攻击者付出的猜测成本,和面对一次普通哈希时一样低。这件事该交给 PBKDF2、scrypt 或 Argon2,比如 PBKDF2密钥派生器,它之所以把迭代次数暴露出来,正是为了这个。
HKDF 也不会增加熵。Extract 把不匀的输入变均匀,却没办法用 4 个字节造出 32 字节的秘密。它还不提供任何认证:OKM 不是 MAC,所以如果你需要证明某把密钥出自某一方,那得靠签名,或者对整次交换做 MAC,比如 HMAC 生成与验证器。
更多工具见 elysiatools.com。
我仍然在 HKDF 擅长的地方用它。ECDH 交给你的共享秘密带着结构,也缺少协议层面的绑定;Extract 把它变均匀,Expand 把它绑到某个上下文。问题在于,这个上下文是一串要你自己选的字符串,算法本身不会告诉你选得对不对。
动笔时我以为 HKDF 就是把短秘密拉长成更长的密钥。跑完两轮、翻了一个字节之后,我把它看成一份租约:Extract 交给你一份没有署名的秘密,Expand 在每一份副本上盖下它获准开启之物的名字。真正的考验不在你的 KDF 强不强,而在你盖那个章的时候是不是有意的。

Pingback: The HKDF Info String Is Not a Label. It Binds the Key. - COSESAI