
一条加密推送消息的字节解剖图。每一次送达现代浏览器的 Web Push 发送,都被裹在一个小而刚性的信封里:一个盐、一个记录大小、一个密钥 ID、密文,再加上 GCM 标签。拿 RFC 8291 的参考向量来说:41 字节明文进去,144 字节的报文体出来。多出来的 103 字节不是填充浪费,而正是一套方案能让推送服务解密你的消息、却始终拿不到你订阅密钥的全部原因。这篇指南逐字节走一遍这个信封,指出现代 RFC 8291 布局与老用户代理上还活着的 draft-04 布局差在哪,并列出决定一次发送能否真正落到设备上的五条规则。
Web Push 属于那种精彩部分发生在你看不见的字节里的协议。应用把一串 JSON 交给库,拿回来的是一个 HTTP 请求。中间有三个 RFC 协作:RFC 8291 加密负载,RFC 8292 认证发送方,RFC 8030 规定请求在线上该长什么样。Web Push RFC 8030 请求 + VAPID + RFC 8291 负载加密编码器 上的编码器把这三件事全做出来,然后解密自己的输出,以证明结果正确。
144 个字节的去向
取 RFC 8291 §5 的参考向量。明文是 “When I grow up, I want to be a watermelon”,41 字节 UTF-8。另一头出来的加密报文正好 144 字节。
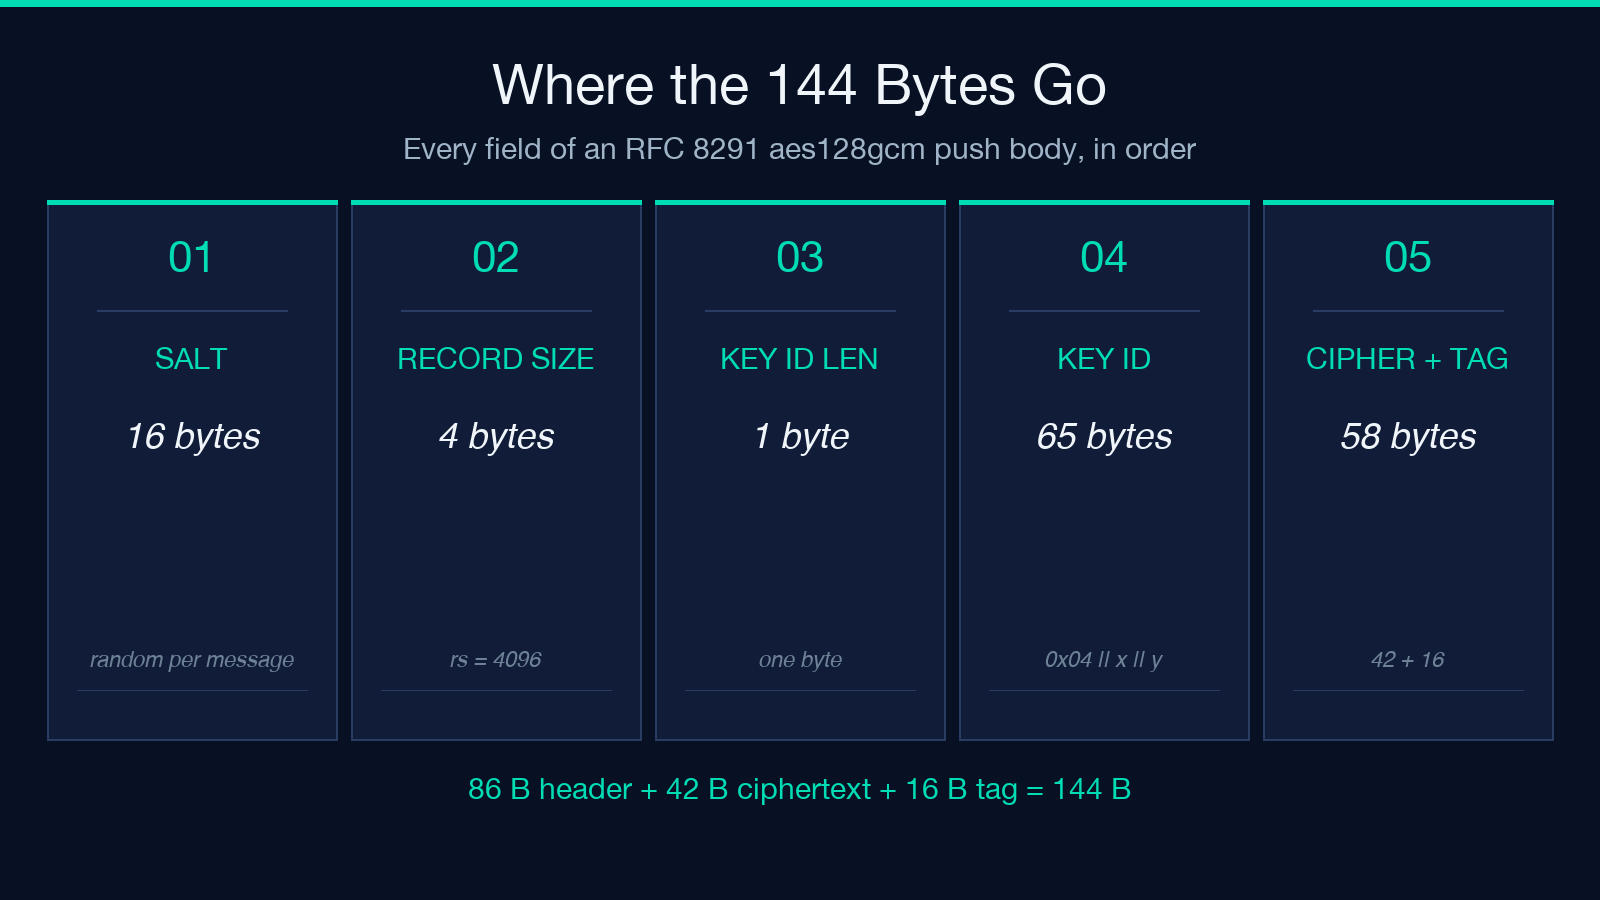
布局如下,含字节偏移:
- 盐,16 字节,偏移 0 到 15。 每一条消息都用新的随机值。RFC 8188 要求如此,也正是它让两条内容相同的推送永远产生不同的密文。
- 记录大小,4 字节,偏移 16 到 19。 这里恒为 4096,大端写出,所以字节读作 00 00 10 00。记录大小告诉接收方一段记录里包含多少密文。
- 密钥 ID 长度,1 字节,偏移 20。 值是 65,表示后面密钥 ID 的字节数。
- 密钥 ID,65 字节,偏移 21 到 85。 应用服务器临时密钥的未压缩 P-256 公钥点:一个 0x04 前缀字节,加 32 字节 X 和 32 字节 Y。这是接收方能在明文里看到的唯一一段密钥材料。
- 密文,42 字节,偏移 86 到 127。 你的 41 字节明文,加一个 0x02 分隔字节,用 AES-128-GCM 加密。
- GCM 标签,16 字节,偏移 128 到 143。 认证标签。没有它,密文可被伪造。
头部(盐、记录大小、密钥 ID 长度、密钥 ID)占 144 字节里的 86 字节,其余是 42 字节密文和 16 字节标签。真正保护负载的内容加密密钥从不传输,两端各自独立推导出来。
一次订阅带来的三个输入
每一次 Web Push 发送,起点都是浏览器在订阅时交给你的两个字符串,外加上你自己生成的一个密钥。一开始就把长度弄对,后面能省掉大量调试。
- p256dh,65 字节。 浏览器的 P-256 公钥,以未压缩点形式给出,所以总以字节 0x04 开头。任何不是恰好 65 字节、或不以这个前缀开头的值,编码器都会拒绝。订阅的 p256dh 字段填的就是它。
- Auth secret,16 字节。 第二个秘密,与密钥对一同生成。它不是曲线上的点,也不是从 p256dh 推导出来的。它唯一的作用是把 ECDH 秘密绑定到这一次订阅上,让在别处截获的共享密钥没法在这里重放。
- 你的临时私钥,32 字节。 应用服务器为每条消息生成的原始 P-256 标量。它的公钥部分就是报文体头部里的密钥 ID。
有两个细节很容易搞错。第一,auth secret 是第二个秘密,不是第一个秘密的另一半,有些实现会把它当成私钥。第二,应用服务器的私钥必须每条消息都新生成;订阅密钥从不加密任何东西,它只是交换中对方那一半。
想在另一种语言里跟着走同样的推导,密码学示例集合里有多种语言的可运行代码,覆盖对称加密、哈希和密钥交换。这个协议里每个密钥都要过的 base64url 处理,用 Base64URL 编解码就对了:标准 base64 会把这些密钥弄坏,因为加号和斜杠不是 URL 安全的。
密钥到底怎么推导出来
把信封拼对只是工作的一半。里面的密钥来自四级推导,顺序很重要。
第一步是 ECDH 秘密。 应用服务器用自己的临时私钥和订阅的 p256dh 公钥做一次 ECDH 交换,得到 32 字节共享秘密。接收方持有 p256dh 的私钥那一半,因此能算出同一个值。
第二步是密钥合并。 光有共享秘密不够,因为接收方的 auth secret 与应用服务器看到的并不是同一个东西。RFC 8291 用 HKDF-SHA-256 以 “WebPush: info” 为标签把两者合并,产出 32 字节的输入密钥材料(IKM)。上下文字符串把这次推导绑在这一个协议上,同样的秘密没法重放到别的上下文里。
第三步把输入密钥材料一分为二。 用盐再做一次 HKDF extract 得到伪随机密钥,从它出发做两次 expand,得到实际的 AES-128-GCM 内容加密密钥(16 字节)和 nonce(12 字节)。nonce 是推导出来的,从不随机,这是对的:在推导密钥旁边再放一个随机 nonce,等于多出一个必须做对、还会单独失效的环节。
第四步是 AES-GCM 那一趟。 明文末尾追加一个 0x02 分隔字节(以及你要求的填充),再用推导出的密钥和 nonce 做 AES-128-GCM 加密。标签就在这次调用里出来,不是单独一步。
把参考向量跑过这条链,落到 RFC 自己给出的中间值:内容加密密钥 oIhVW04MRdy2XN9CiKLxTg,nonce 4h_95klXJ5E_qnoN,ECDH 秘密 kyrL1jIIOHEzg3sM2ZWRHDRB62YACZhhSlknJ672kSs。编码器再做一次解密往返,精确复现你的 41 字节,这是唯一算数的证明:一个报文体可以看上去合理,却依然解不开。
同一个思路,两种信封
老用户代理还在说 draft-04 内容编码,差别不是装饰性的。现代编码把密钥 ID 放进报文体里面;旧编码把盐和临时公钥放到 HTTP 头里,报文体只剩密文加标签。
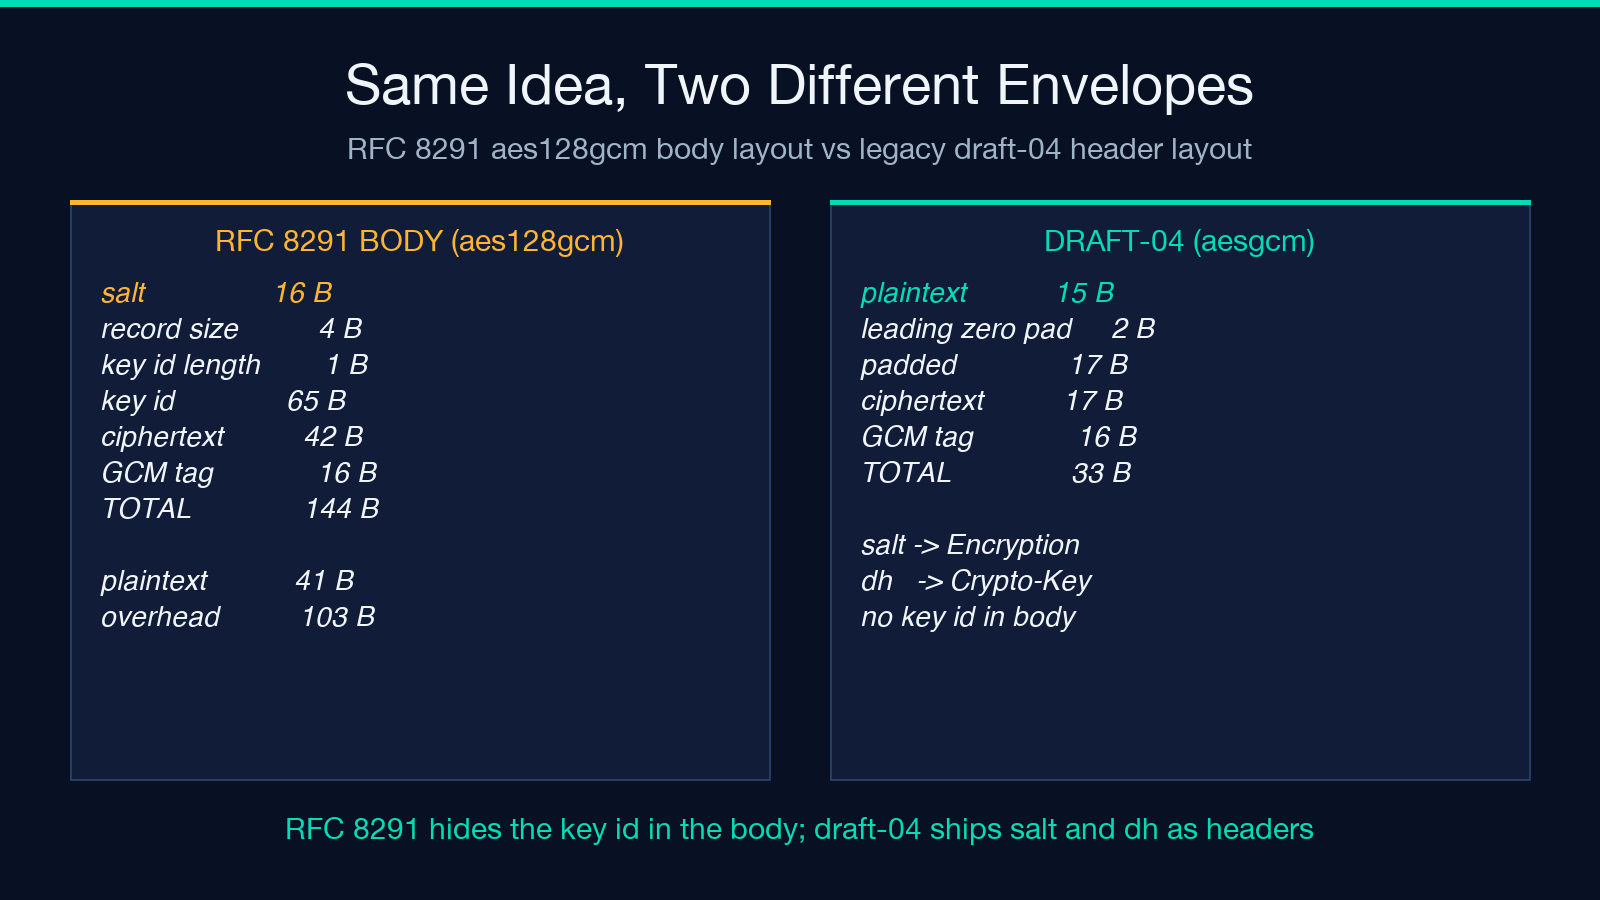
| 方面 | RFC 8291(aes128gcm) | draft-04(aesgcm) |
|---|---|---|
| 盐放在哪 | 报文体,第 0 到 15 字节 | Encryption: salt=… 头 |
| 密钥 ID 放在哪 | 报文体,第 21 到 85 字节 | Crypto-Key: dh=… 头 |
| 填充方向 | 尾随,在 0x02 分隔字节之后 | 前导零,在明文之前 |
| 密钥上下文标签 | Content-Encoding: aes128gcm | Content-Encoding: aesgcm 加一个 P-256 帧 |
| 明文示例 | 41 字节变成 144 字节报文体 | 15 字节变成 33 字节报文体 |
draft-04 的密钥上下文值得再看一眼,因为它们长到很容易写错。内容加密密钥上下文是 165 字节:“Content-Encoding: aesgcm” 字面量加空终止符,“P-256” 字面量加空终止符,然后 2 字节长度加 65 字节接收方公钥,再 2 字节长度加 65 字节发送方公钥。nonce 上下文构造相同,短一个字节,因为 “nonce” 比 “aesgcm” 少一个字符。所有长度都是大端。
两种编码都还需要。现代浏览器(Chrome 97 起、Firefox 96 起、Safari 16.4 起)都说 aes128gcm。旧路径留给好几年没更新过的用户代理,把开关留在那儿不花你什么成本。
上线前的五条规则
上面那些密码学是确定性的、可测的。发送真正失败的地方,在它周边的运维规则上。
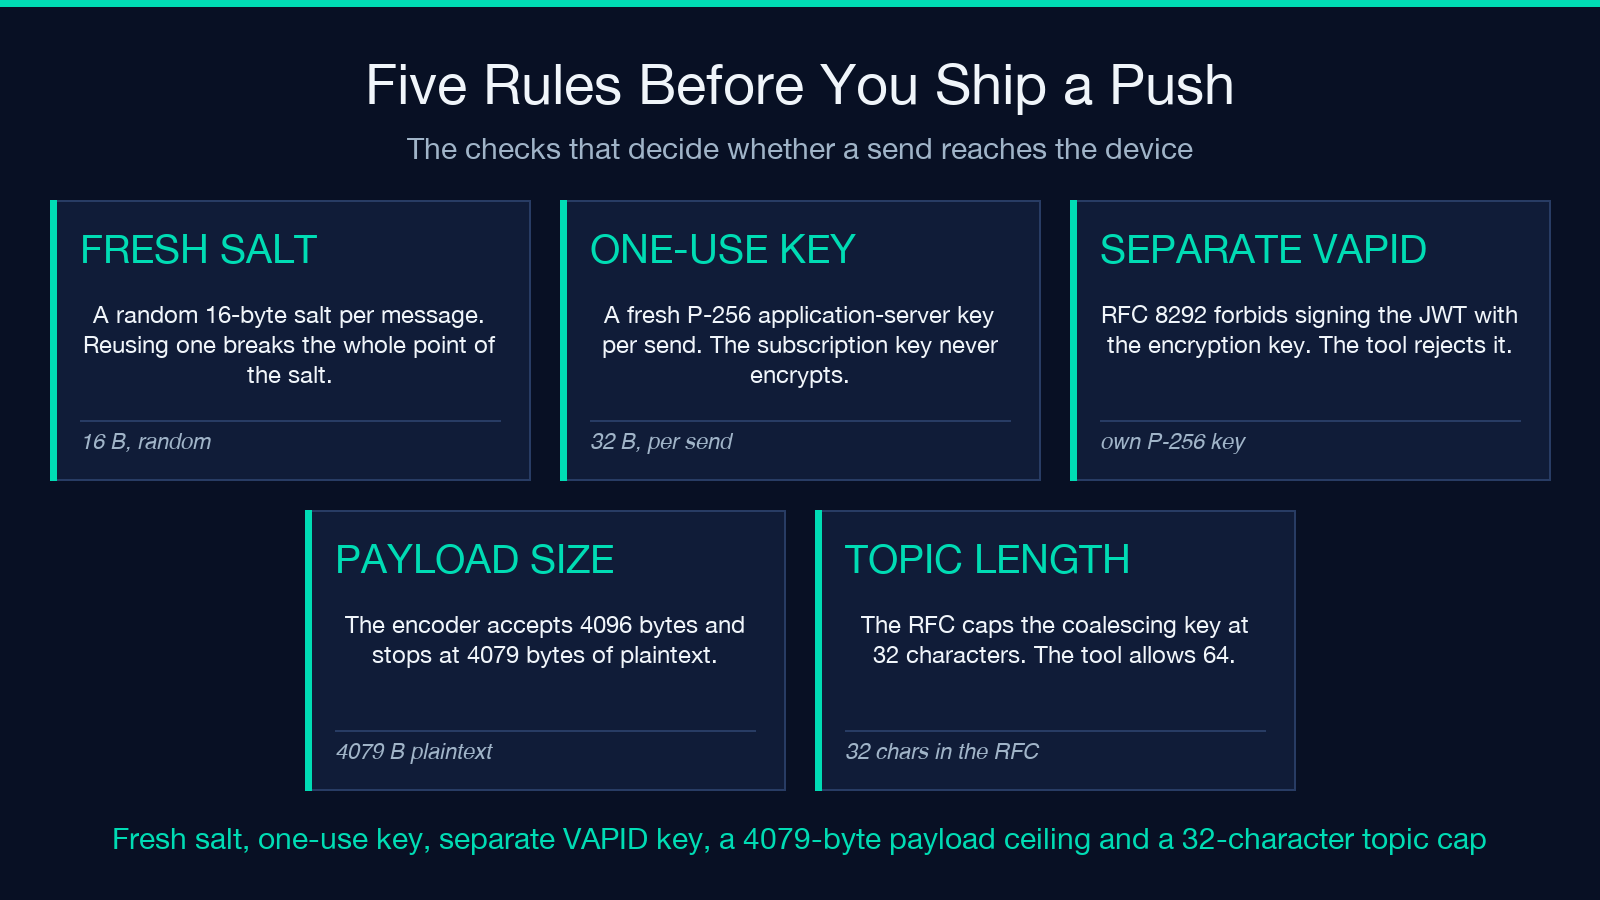
- 每条消息都用新盐。 十六个随机字节,每推一次生成一次。RFC 自己的例子用 DGv6ra1nlYgDCS1FRnbzlw。跨消息复用盐是经典错误,它恰好去掉了让相同明文产生不同密文的唯一手段。
- 应用服务器密钥只用一次。 每次发送都生成新的 P-256 密钥对,32 字节私有标量。订阅密钥从不加密任何东西,它是 ECDH 交换里对方那一半,仅此而已。
- VAPID 签名密钥要单独一把。 RFC 8292 禁止用加密密钥去签授权 JWT。编码器强制执行这一点,两把私钥相同就直接拒绝请求,这正是对的失败方式:硬报错胜过悄悄变弱的构造。
- 守住负载上限。 编码器接受最多 4096 字节的负载,明文停在 4079 字节,因为分隔字节和 16 字节标签也得装进去。4079 字节的消息和 4096 字节的负载不是一回事。
- topic 保持简短。 RFC 8030 把合并键限制在 32 个字符。工具自己的 schema 允许 64,并把值清洗成字母、数字、连字符、下划线、点和波浪线。一个接受超过 RFC 限制的字段,早晚会发出去一个非法的头。
除这些之外,记住 TTL 为 0 意味着「要么现在送,要么丢掉」,以及 topic 机制会替换掉队列里同 topic 的任何消息。想看清楚这些请求的 HTTP 形状,HTTP头分析器能把抓到的请求读回来;具体到 VAPID 的 JWT 形态,JWT 解析与签名验证器会解码你即将发出的 aud、exp 和 sub。
VAPID 那一半:谁有资格推送
加密回答「接收方能不能读」,RFC 8292 的 VAPID 回答另一个问题:「这个推送服务有没有资格跟我说话」。
VAPID 是一个签名令牌,不是秘密。应用服务器持有一对长期 P-256 密钥,签一小段 JSON claim,把结果连同公钥放进 Authorization 头。推送服务验证签名和 claim,再决定要不要投递。
claim 集合有三个字段。aud 是你正在对话的推送服务的源,编码器会把裸主机名规范化成 https:// 源:传 push.example.net,它签的就是 https://push.example.net。exp 是 Unix 秒级时间戳,编码器里的默认值是一个固定值,所以要自己设成真实的过期时间。sub 是联系 URI,不是 mailto: 或 https: 地址的一律拒绝。
签名是 ES256,即 P-256 上的 ECDSA 配 SHA-256,用的是 64 字节的裸 r-then-s 形式,而不是多数签名 API 默认返回的 DER 编码。这一个细节是 VAPID 令牌被拒的最常见原因:DER 签名大约 70 字节,验不过去。
公钥以未压缩点的 base64url 形式放在同一个头的 k 参数里。编码器签完令牌,会立刻用这个 k 值验一遍再给你看,所以坏签名会出现在输出里,而不是变成推送服务一个莫名其妙的 403。
VAPID 密钥是长期的,订阅密钥是另一回事。VAPID 密钥轮换时,所有用旧密钥订阅过的浏览器都要重新订阅。这一点要提前安排。
APNs 和 FCM 读的是同一套头
Web Push 不是凭空存在的。推送服务最终把负载交给苹果或谷歌,而两家用的术语 RFC 8030 并没有定义。编码器之所以带一张对照表,就是因为这个。
TTL 变成过期时间。 Web Push 请求里 TTL 为 10,在 APNs 那边映射成绝对的 Unix 时间戳 apns-expiration,在旧版 FCM 那边映射成 time_to_live。
Urgency 变成优先级。 RFC 8030 的 Urgency 头有四个值,APNs 只有两个优先级。very-low 和 low 都变成 apns-priority 5 配 apns-push-type background;normal 和 high 变成 apns-priority 10 配 apns-push-type alert。注意这在实践中意味着什么:你没法要求一次既静默又紧急的后台投递。编码器把 low 映射到 5,其余都映射到 10,RFC 中间那两个值在 APNs 路径上分不出来。
Topic 变成 collapse id。 合并键映射到 apns-collapse-id 和 FCM 的 collapse_key,所以队列里同 topic 的消息会被替换,而不是堆叠。
负载本身不直接过去。 APNs 通过 Notification Service Extension 把负载放进 aps.alert 投递;FCM 投递一个 JSON 通知负载。内容编码只留在 Web Push 这一段。
最后这点最出人意料。Web Push 的负载既不是 APNs 负载,也不是 FCM 负载:它是为浏览器加密的,推送服务只是转发一串不透明的字节。
合起来看
一次正确的 Web Push 发送,形状并不复杂,但它不容出错:每一部分都可校验,而每一部分都容易微妙地写错。
编码器接收负载和订阅,按正确顺序推导四个密钥,铺开 RFC 8188 头,加密,签一个 VAPID 令牌,组装 HTTP/2 请求,然后解密自己的输出来确认明文对得上。对参考向量来说,这意味着 41 字节的消息变成 144 字节的报文体,内容加密密钥是 oIhVW04MRdy2XN9CiKLxTg,往返干净复现。对旧版 draft-04 向量,同一套机构产出 33 字节报文体,盐和临时公钥改成随头一起发。
最后两点值得记住。第一,开销不是偶然的:41 字节文本配 103 字节信封,这是推送服务永远不握有你的密钥所付的价钱。第二,失败几乎从来不是密码学问题,而是复用了盐、DER 编码的签名、长了 20 字节的负载、40 个字符而不是 32 个的 topic。
跑一遍向量,看往返校验的标记,剩下的协议就从字节里自然展开。你可以自己在 Web Push RFC 8030 请求 + VAPID + RFC 8291 负载加密编码器 上试这个编码器,或者翻一遍完整的 格式转换工具目录。

Pingback: Web Push Encryption Field Guide: 41 Bytes In, 144 Bytes Out - COSESAI