
一个蜂窝物联网分包解码器,把六份设备抓包粘进同一个十六进制框,没有给出六个互相打架的答案。每份抓包只走一行,该由哪个字节决定的就由哪个字节决定,下游每个字段都对得上,不用手动补偏移。这种确定性正是NB-IoT / LTE-M / Cat-M1 CoAP LwM2M 蜂窝物联网分包分析器的全部意义。当一队低功耗设备同时说六种线上格式(CoAP、LwM2M、SMS-DELIVER、RFC 6690、块传输 CoAP、DTLS),一次十六进制粘贴就得从第零个字节起走对分支。这个工具干的就是这件事,下面的实战指南是那张地图。
前面说的这个分析器在 elysiatools.com/zh/tools/nb-iot-lte-m-cat-m1-coap-lwm2m-cellular-iot-packet-analyzer,它把规范蜂窝物联网协议栈的四份 RFC 合进一条粘贴即解码的流程。如果你曾经手动读过十六进制抓包,数着字节读 CoAP 头,再映射 LwM2M TLV 的对象/资源树,再重新数 SMS UDH 的应用端口寻址,再映射 DTLS 记录头,你就知道这个工具为什么值这个位置。指南余下部分逐层走一遍它能解的每一层,以及它能化解的每一处近似冲突。
一次粘贴,分析器究竟解出什么
解码器按固定顺序读六层:CoAP 头与选项(按 RFC 7252,含块传输 RFC 7959 与 Observe RFC 7641 扩展)、对标准对象注册表解析的 LwM2M TLV 对象/资源树(OMA 规范 §7.4.4)、带 UDH 应用端口寻址的 SMS-DELIVER TPDU(3GPP TS 23.040,会透明地解开 CoAP-over-SMS)、RFC 6690 注册 link-format 载荷,以及带会话恢复说明的 DTLS 记录头(RFC 9147)。相当于给设备和车队调试配的 Wireshark 搭档。顺序重要,因为每一层都假定上一层干净收尾。
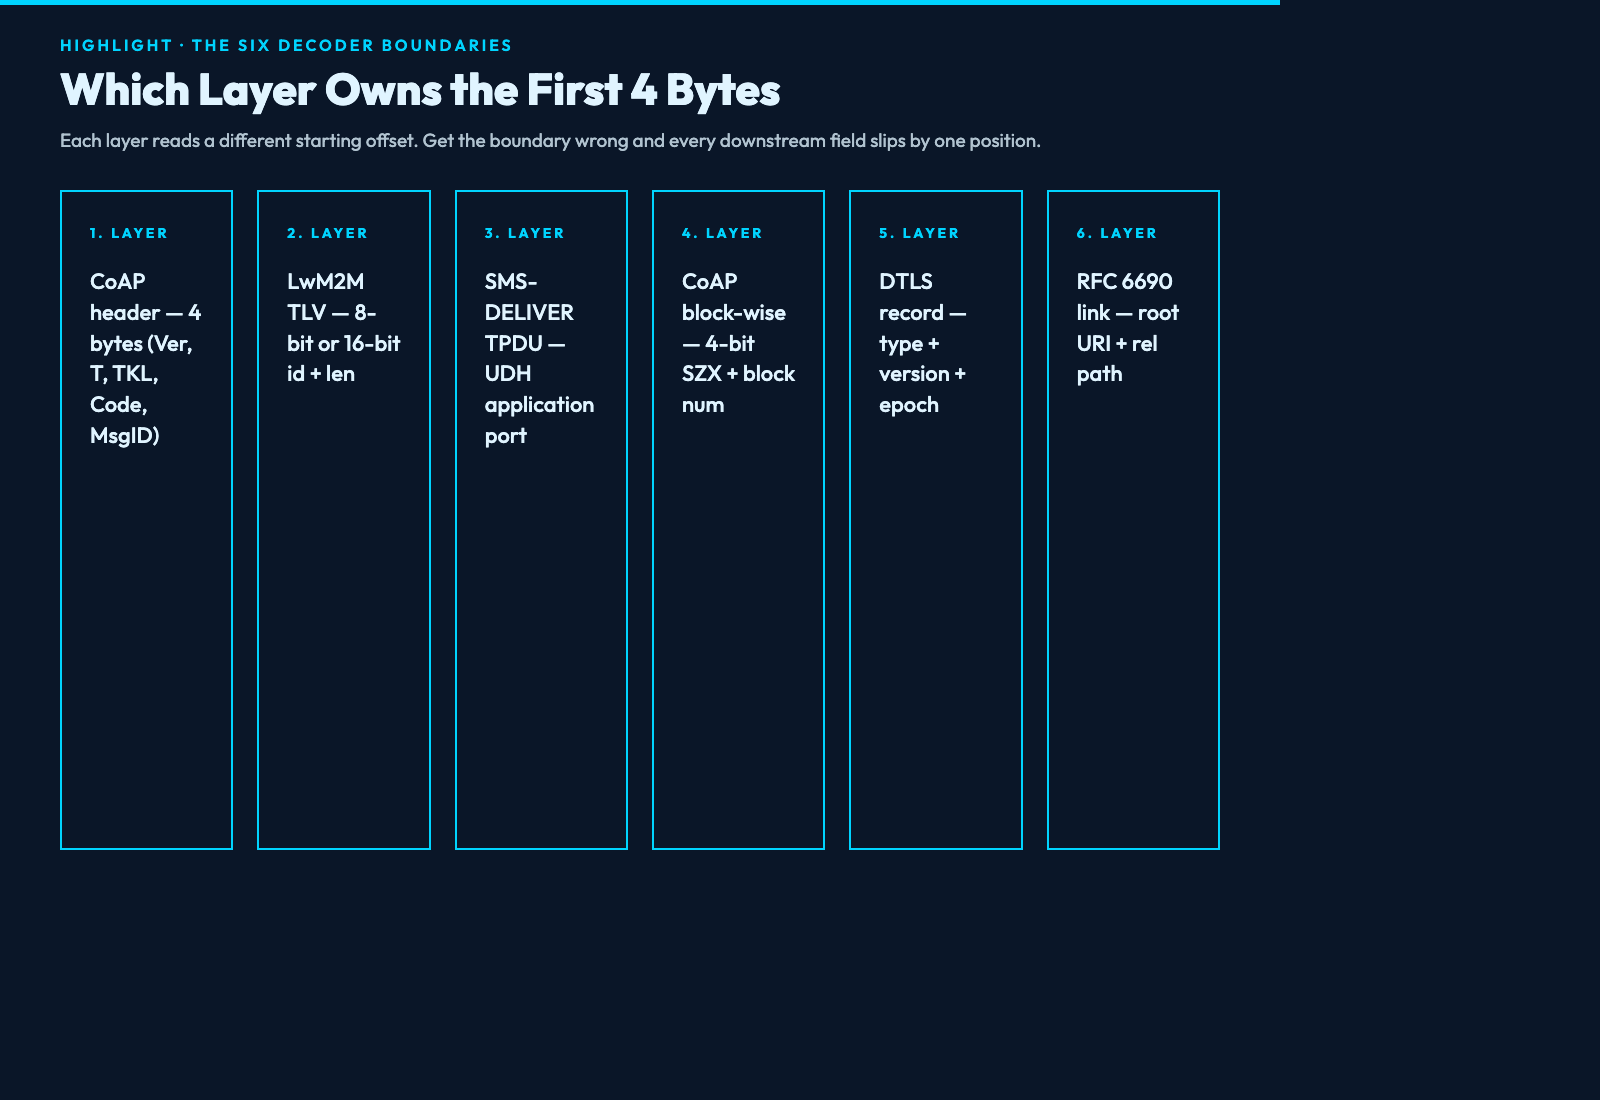
六个解码器在实质意义上并不重叠,但它们共享同一个 4 字节头部区域。CoAP 前 4 个字节是版本、类型、令牌长度、code 和 message id。SMS-DELIVER TPDU 以 UDH 应用端口寻址块开头。DTLS 记录以内容类型、版本、epoch 开头。RFC 6690 的 link-format 载荷是 CoAP 内部的载荷格式,不是并行的线上格式。工具靠读第一个字节就能判断这 4 个字节归哪一层。从第零字节重新解析,是它唯一的契约。
CoAP over UDP 与 CoAP over SMS 为何各有一套选项走法
CoAP over UDP 和 CoAP over SMS 共享同一个头部(固定头 4 字节加令牌),但头部周围的封装不同。UDP 直接承载 CoAP 数据报,选项走法从第 4 字节开始,按顺序读 delta 编码的选项。SMS-DELIVER 把 CoAP 装在用户数据里,位置在 UDH 应用端口字节之后。UDH 告诉接收方把用户数据投递到哪个应用端口,CoAP 就从用户数据的偏移处接着解。
分析器的透明 CoAP-over-SMS 解包先走 UDH 取出目的端口,再在 TPDU 里定位用户数据,然后把字节交给 CoAP 解码器。CoAP 解码器不知道自己是从 UDP 还是 SMS 来的,它看见的是字节,不是封装。手写的走法得维护两套状态机,这个工具只有一套。
五种头部形状,不读第一个字节就看不出区别
第一个字节决定线上格式的家族。0x40 是 CoAP Confirmable;0x60 是 CoAP Non-confirmable,只差类型字段里的一个位,其他地方再无分别。0x82 是响应类 0.02 的 CoAP GET 请求;0x80 是 CoAP 空消息,差别在 code 字段,位置在字节内偏移两个位处。TLV 的 8 位 id 与 16 位 id 由 id 字节的最高位决定。CoAP 的 Observe 与 Not-Observe 由同一个选项槽里的 delta 6 决定。DTLS 1.2 与 DTLS 1.3 的记录头差在记录类型字段:1.2 的 Handshake 是 0x16,1.3 的 Application Data 是 0x17。
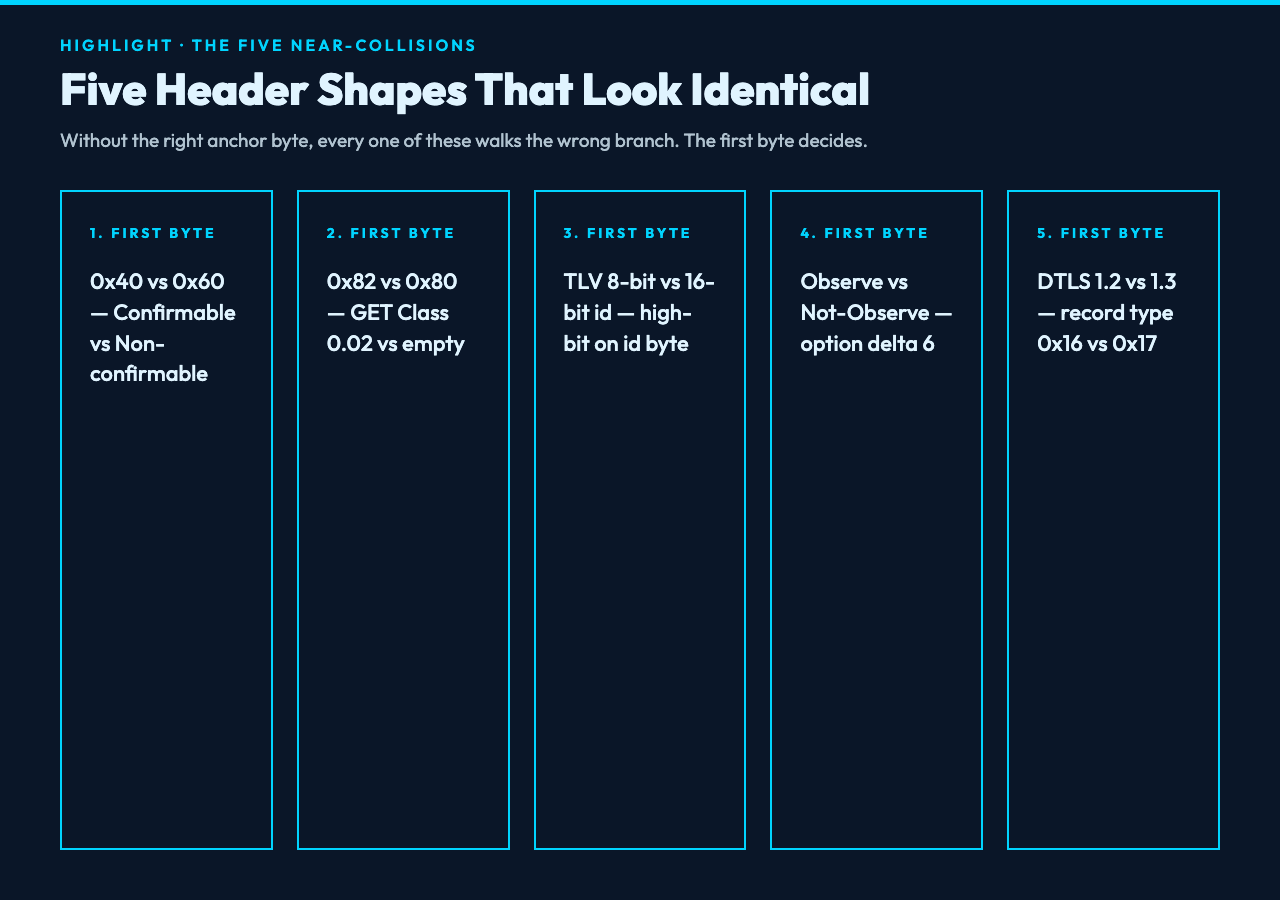
这份清单里每一处近似冲突都有同一个性质:一旦走错分支,下游就会冒出一个看着合理、实际整体错位一个或多个字节的字段。分析器的标记系统给每一处有歧义的解读打标,方便你复核结论。从第零字节重解,先审第一个字节,再走选中的分支。
LwM2M TLV 树怎么扛住 32 位资源 id 冲突
LwM2M TLV 编码对象 id(16 位)、实例 id(8 位)、资源 id(16 位),前面还有长度前缀。整棵树四层深:对象、实例、资源、资源实例。分析器靠读 id 字节的最高位重建它:最高位清零是 8 位 id;最高位置一是 16 位 id,要把这一位剥掉。
所谓 32 位资源 id 冲突风险,指两个资源共享同一个 16 位值、父对象却不同。工具先读父对象 id,再拿资源 id 去标准对象注册表里对,冲突就解掉了。没有注册表,这一走就是歧义的;有了它,每个资源 id 都能落到一个已知定义上。
DTLS 记录头就落在你以为放载荷的位置
蜂窝物联网上的 DTLS 记录装在 UDP 载荷里,但 CoAP 解码器管不到它们,DTLS 是独立的一层。DTLS 记录头由内容类型(1 字节)、版本(2 字节)、epoch(2 字节)、序列号(6 字节)、长度(2 字节)和载荷组成。第一个字节:0x14 是 ChangeCipherSpec,0x15 是 Alert,0x16 是 Handshake,0x17 是 Application Data。分析器先走 DTLS,把解开的 Application Data 交给 CoAP,并在 Handshake 走法上标注会话恢复的说明。
用只认 CoAP 的分析器去读抓到的 DTLS 握手,在这个边界上重走一遍是常事。结果是静默失败,因为每个 CoAP 字段都被 DTLS 记录头整体推后了一截。分层走法能绕开这个坑。
块传输重组碰上 4 位块大小标记时
RFC 7959 的块传输 CoAP 带一个 4 位块大小标记(SZX)和一个 4 位 more 标志(M),外加 20 位块号。SZX 字段在选项值里,M 标志告诉接收方后面还有没有块。M 标志清零时,这一块就是最后一块,重组完成。
工具的走法是先取块大小标记,累块直到 M 标志清零,再把重组后的载荷交给下一层。陷阱在于 M 标志还立着的时候,把单个块当成全部载荷。分析器会在输出里标出块边界。
一个完整例子:64 字节十六进制块走遍每个解码器
这个块 4602000142414243444501ff0000 8a00020f42414243 解出来是 CoAP Confirmable(0x40)、0x02 响应码类 0.02 GET、message id 0x0001、令牌 4142434445、选项 delta 1(Uri-Path)长度 5、值 414243(路径段「ABC」)、载荷标记 0xff、载荷 8a 00 02 0f 42 41 42 43。载荷是 LwM2M TLV:id 0x8a(最高位已置,剥成 16 位后是 0x000a,即对象 3 里的资源 id 10),长度 2,值 0x0f42,解出来是 LwM2M 的 Min/Max Reported Value 资源。
把这块贴进上面工具页的分析器,它会走同一条路径。机器走不到一秒,手动走要几分钟,而且容易出错。
常见坑与分析器怎么标记
四种标记颜色对应四类最常见的误码。RED 表示保留或未定义的 code 字节,也就是 code class 落在 0..7 之外,或 code detail 落在 0..31 之外,工具停在这个字节。AMBER 表示选项 delta 断档:delta 和正在累加的选项计数器对不上,工具把这段选项走法标为可疑。BLUE 表示 TLV id 溢出防护:id 字段声明的 24 位或 32 位长度前缀超出了剩余缓冲区。GREY 表示输入被截断或含非十六进制字符,工具停在第一个非十六进制字节并报出偏移。
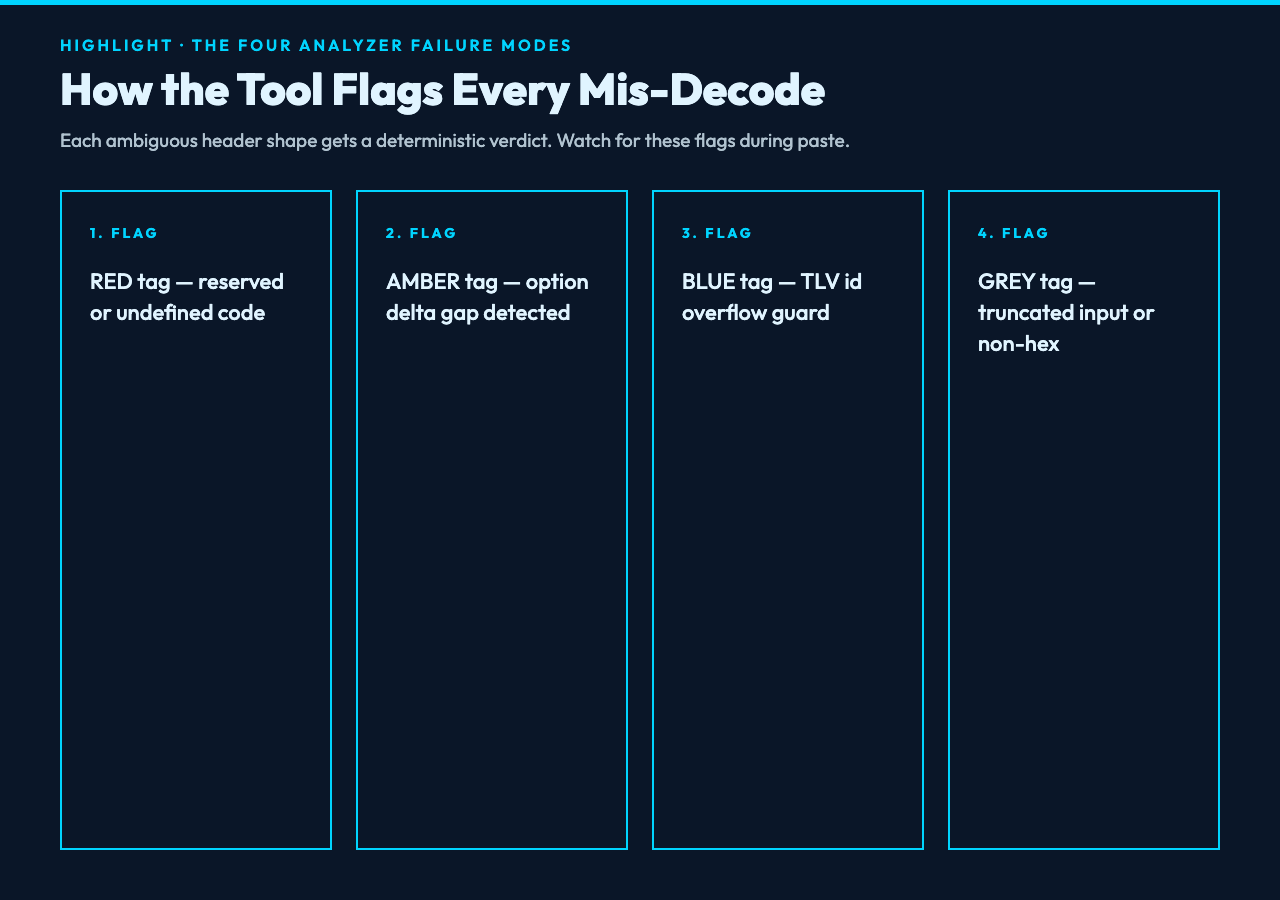
每个标记都带着触发它的字节偏移,误码因此可复现。在调试器里重跑脚本,在标记的偏移处下断点,看选项走法。工具给你时间戳,含义由你来给。
蜂窝物联网解码栈的其他环节,从无线层 MAC 调度提示一直到 LwM2M 资源树,Elysia Tools Network 分类里有对得上的解码器。分析器是十六进制粘贴调试的入口,其余工具覆盖周边流程。
