
签名方案的字节尺寸不是规范里的脚注,它是你的 CDN、你的 HSM 和 2030 年的签名期限必须同时承受的那个数字。审计后量子迁移的团队几乎都从算法名称入手,因为标准文档开篇讲的就是名称。真正打乱计划的是尺寸。按参数集不同,ML-DSA 的签名为 2420、3309 或 4627 字节;FN-DSA Falcon-512 为 666 字节;SLH-DSA-SHAKE-256f 要 49856 字节。75 倍的差距就藏在「后量子签名」这一个说法里,任何证书封装、报文头预算或 TLS 记录,都不可能不加抉择地同时容下它们。
让多数迁移一开始就错的 FIPS 编号
这个领域里最便宜的审计发现,是一个错了一位数字的编号。ML-DSA 是 FIPS 204,不是 FIPS 203,因为 FIPS 203 是 ML-KEM,一个解决完全不同问题的密钥封装标准。SLH-DSA 是 FIPS 205。FN-DSA 即 Falcon 系列,是 FIPS 206,目前仍是草案。
弄错它不只是行文里的错字。它会让团队去找一个并不存在的签名标准,而且这类错误相当常见,博客和内部 wiki 都在重复。PQC 与 ZK 签名验证器审计器把这份对应关系固定在每份输出的一行里,更正就跟着审计报告走,不用留在某个人脑子里。尺寸矩阵可以在 PQC 与 ZK 签名验证器审计器 里自己查。
十三个方案,四个族,一张字节长度表
scope-all 模式下的审计矩阵返回 13 个方案,归为四族。格族包含 ML-DSA-44、ML-DSA-65、ML-DSA-87、FN-DSA-512 和 FN-DSA-1024。哈希族包含 12 组 SLH-DSA 参数中的 4 组,选它们的理由是覆盖了有用的尺寸区间。配对族提供 BBS 签名。零知识族提供 Groth16、基于 KZG 的 PLONK 和基于 IPA 的 Halo2。
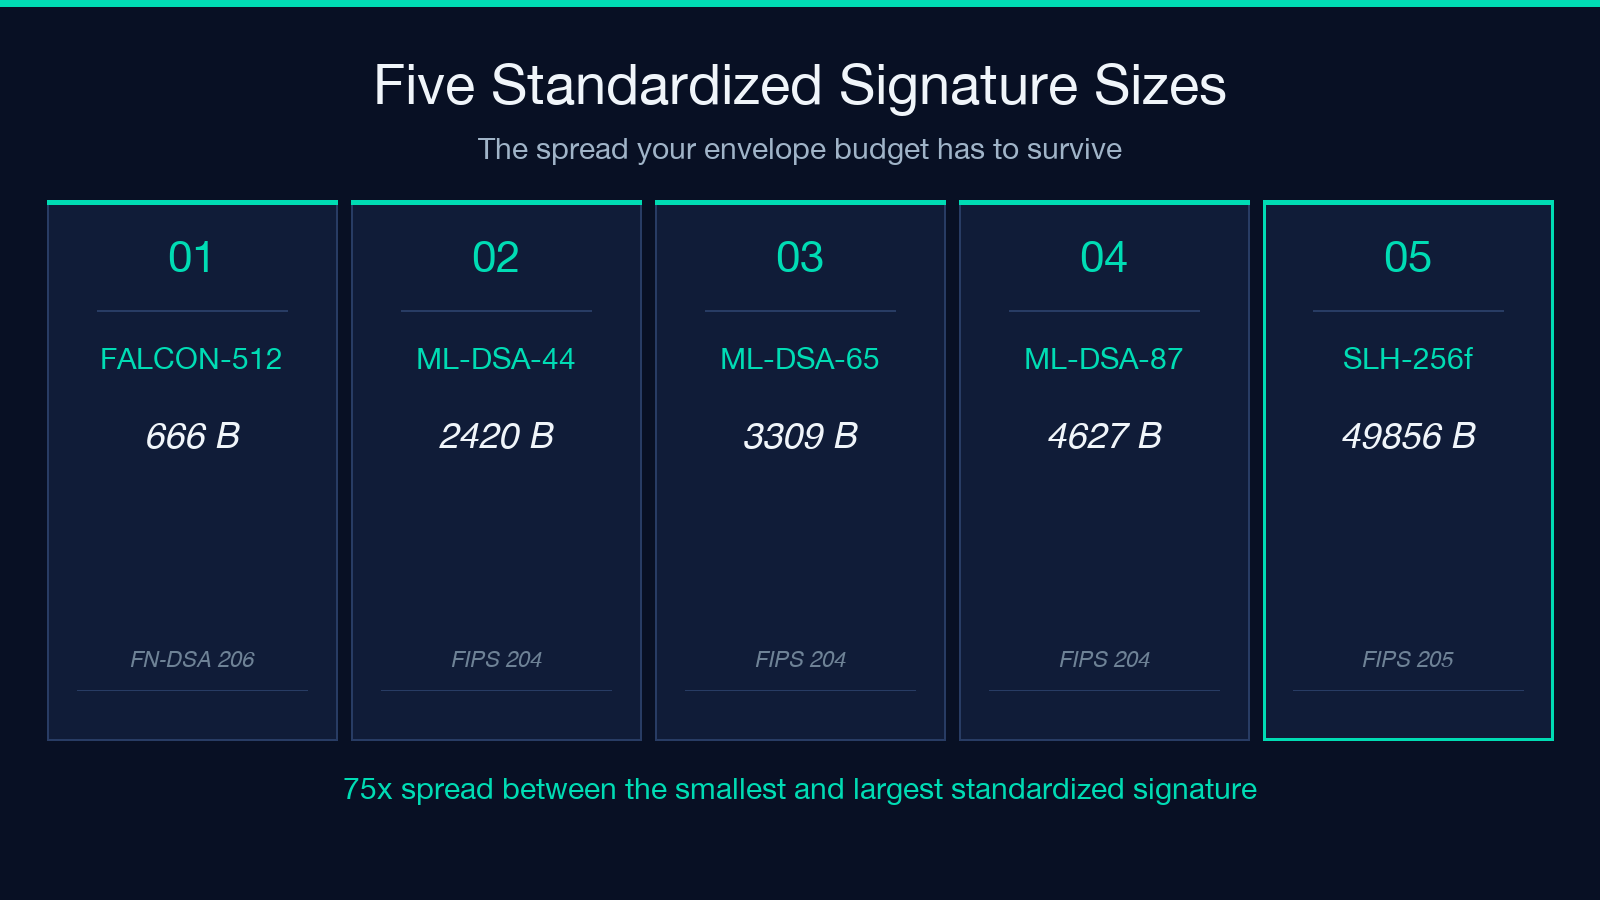
格族每一行都带一组精确的三元组:公钥、私钥、签名。ML-DSA-44 是 1312 / 2560 / 2420。ML-DSA-65 是 1952 / 4032 / 3309。ML-DSA-87 是 2592 / 4896 / 4627。RFC 9964 把这三组注册为 COSE 与 JOSE 算法标识 -48、-49、-50,最终写进签名头的是这个数值,不是人类可读的名字。
哈希族看起来和格族完全不像,这正是重点。SLH-DSA-SHA2-128s 的公钥 32 字节,签名 7856 字节。SLH-DSA-SHA2-128f 的公钥同样是 32 字节,签名却是 17088 字节。f 系列拿签名尺寸换签名速度,格族也在做同一种取舍,只是计价单位不同。
Falcon-512 与 SLH-DSA-256f 之间 75 倍的签名差距
把最小的和最大的标准签名并排放。FN-DSA-512 的公钥 897 字节,签名 666 字节,小到签名仍能舒舒服服塞进普通结构化日志和无 cookie 的报文头。SLH-DSA-SHAKE-256f 的公钥 64 字节,签名 49856 字节,是表里最大的标准化后量子签名。
结果是,「采用后量子签名」不是一个工程任务。在请求内部给数据面签名,666 字节的方案很便宜,49856 字节的不便宜。给长寿命的文档或固件签名,一个 50 KB 的签名每份产物只出现一次,尺寸上的争论基本消失,决定权转到基于哈希的无状态安全模型手上。
FN-DSA 还带一条光看尺寸表得不到的警告:Falcon 背后的 FFT 高斯采样器出了名地难以正确实现,小签名并不免费。作为对照,你原本会用的经典工具仍在手边,数字签名生成器就是在后量子路径成熟之前保留一条控制路径的合理做法。
可信设置是迁移之后回不去的那条线
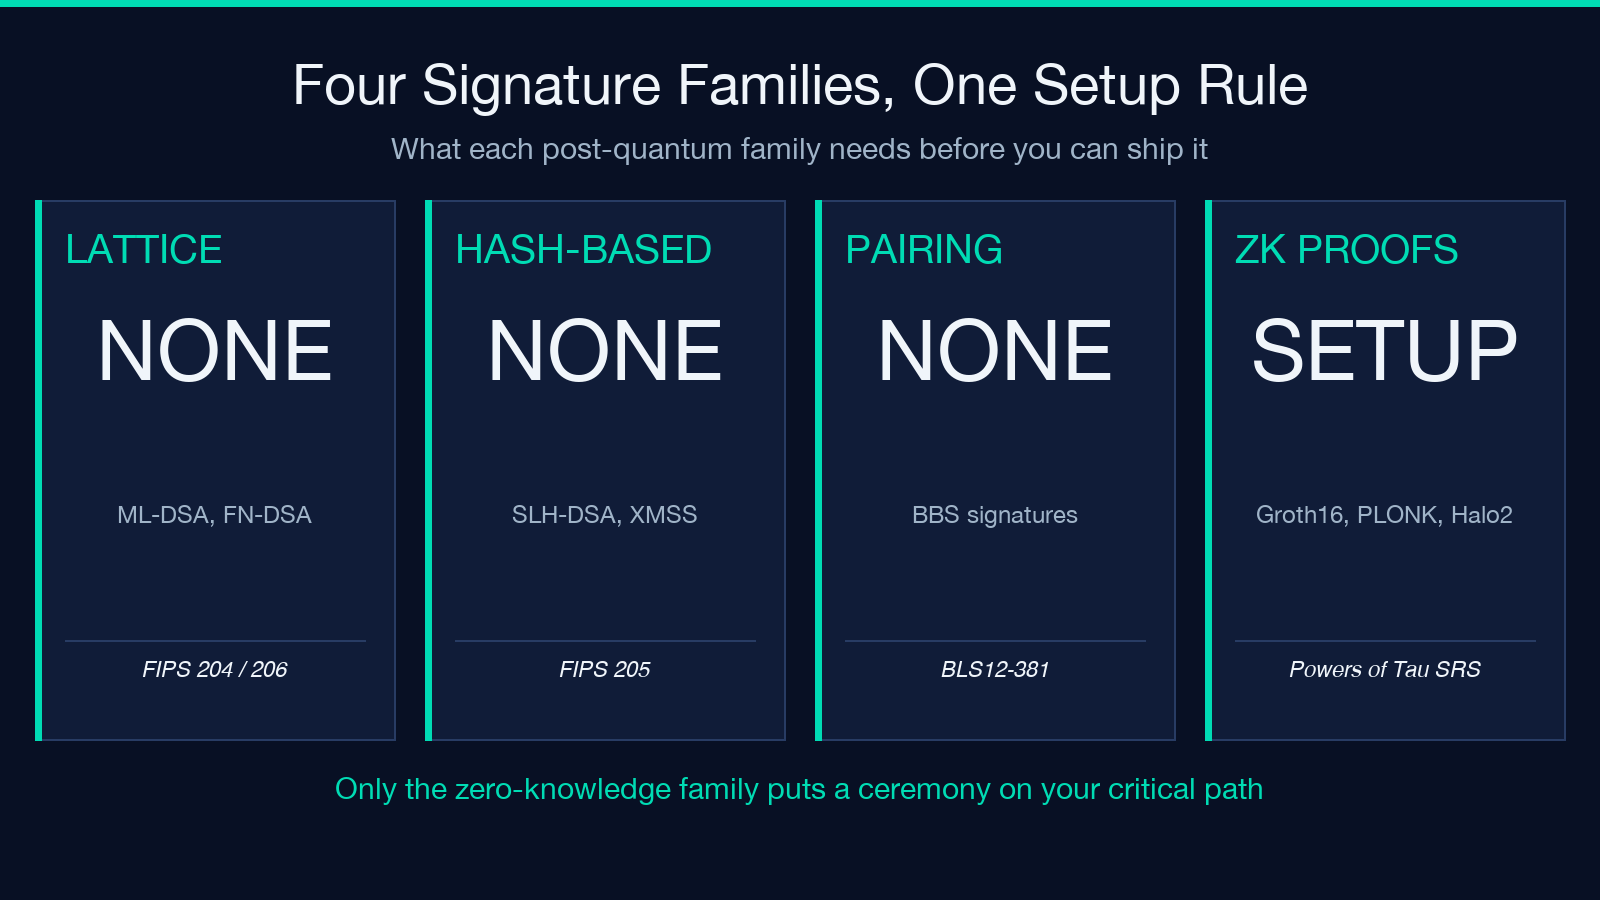
零知识那几行回答的是另一个问题,把它们和签名几行混为一谈,团队就会给自己排一次重写。Groth16 需要针对每个电路做一次仪式,电路一改,就得给生态补一次 phase-2 仪式。基于 KZG 的 PLONK 需要一次通用但可更新的 Powers of Tau 设置,一条结构化参考串就能服务尺寸上限内的许多电路。Halo2 什么都不需要:Pasta 曲线上的 IPA 构造是透明的,zkEVM rollup 用它就是这个原因。
审计把 STARK 与这三个具名系统并列,也是同一个理由。STARK 基于哈希且透明,因此不需要仪式就可算后量子可行,代价是证明更大。Groth16 还有第二个前提:它的证明只有 192 字节、很紧凑,但 bn254 不是后量子安全的。紧凑和后量子安全是两件独立的事。
格族、哈希族、配对族的每一行都不需要任何设置。这个不对称在规划阶段值得直说,因为仪式是一个排进日程、要人参与的事项,签名迁移不是。门限聚合又是另一套行为,当你的设计假设多个签名者和一个聚合结果时,BLS(Boneh–Lynn–Shacham)门限签名聚合 + 分布式密钥生成模拟器是个有用的配套工具。
CNSA 2.0 时间表有五个节点,其中两个已经重要
CNSA 2.0 是把这件事从学术问题变成采购问题的那张时间表。建议文件发布于 2022 年 9 月。新的 NSS 采购从 2027 年 1 月 1 日起必须支持 CNSA 2.0。软件与固件签名必须在 2030 年 12 月 31 日前完全后量子化,LMS 和 XMSS 则被鼓励立即采用,不必等到期限。浏览器、服务器、云和操作系统在 2033 年转向独占使用,NSM-10 在 2035 年达到完全抗量子的终点。
五个节点里有两个已经落在多数组织的规划视野内,而其中只有一个是著名的 2035。把期限读成一个遥远的单一日期,是最贵的误读;先落地的是 2027 年那道采购门槛。
在浏览器标签页里跑一次真实的签名与验签
审计器的第二种模式不打印表格。它用固定种子材料的确定性 SHAKE256 DRBG 生成密钥对,用纯 TypeScript 的 FIPS 204 实现签你的消息,验证签名,然后在字节偏移 10 处翻转一个比特,再验证一次,确认被篡改的副本被拒绝。
对 ML-DSA-65,结果是固定且可核对的。公钥 1952 字节,私钥 4032 字节,签名 3309 字节。公钥前缀是 03f4799f4417a0e24062e746f5ec7a80,签名前缀是 c7d49c04c0d5990657be9cf57afb1c6c。验签返回 valid,篡改副本被拒绝,正确的实现就该这样,坏掉的实现则悄悄做不到。
这些字节已对全部三组参数与本地编译的 PQClean 参考二进制交叉核对,拒绝循环逐次迭代对齐。这件事比听起来更重要:多数浏览器加密演示都是带自一致性检查的玩具实现,只能证明代码与自己一致。当签名长度和密钥前缀能与外部参考对上,你拿到的是互操作性的证据,不只是确定性的证据。
仅凭长度识别未知的密钥或签名
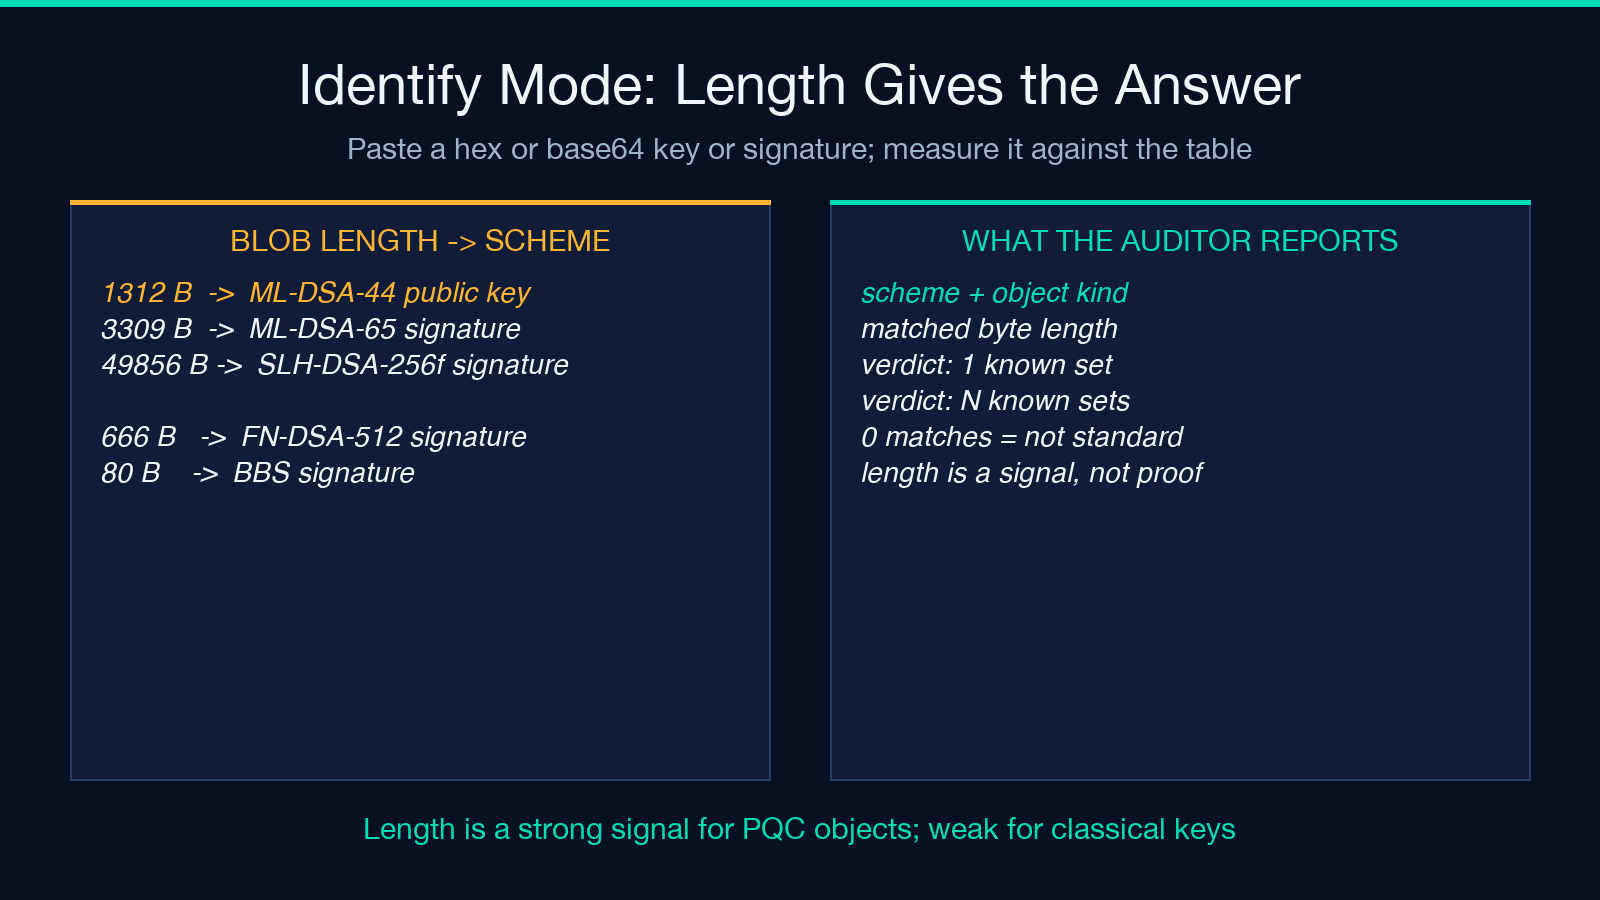
第三种模式回答的是事故分诊、供应商沟通和日志考古时冒出来的问题:这堆字节是什么?粘贴十六进制或 base64,审计器量出解码后的长度,再与表中每个公钥、私钥、签名尺寸比对。1312 字节的块是 ML-DSA-44 公钥。3309 字节的块是 ML-DSA-65 签名。49856 字节的块是 SLH-DSA-SHAKE-256f 签名。
长度对后量子对象是强信号,正因为这些尺寸不寻常且彼此分得开。对经典材料就弱得多:一个 256 字节的块可能是 P-256 公钥、Ed25519 公钥,或某种带填充的公钥。解码 JWT 查算法时同样要留心,报文头还是得读,答案才有意义。经典材料这一侧,JWK 生成与解析器是对比的合适工具。
定下签名流水线之前该审计什么
写代码之前先把标准对应关系定死,尺寸从表里取,不要凭记忆。签名预算按你将来可能部署的最大方案定,而不是今天部署的最小方案,并记录表里哪一行支撑这个选择。把零知识问题和签名问题彻底分开,因为只有零知识系统的关键路径上有仪式。
然后按顺序读那张期限表,从 2027 年的采购门槛倒推,而不是从 2035 年的终点。无论怎么定,要让结论可复现。一张把精确的公钥与签名长度、连同 FIPS 编号和 COSE 标识一起印出来的标准矩阵,比一段断言迁移很简单的文字值钱得多,而它只占一页。同样的纪律也适用于承载签名的产物:X.509 证书解析器会告诉你现有证书链到底有没有按后量子尺寸设计过。
其余密码学工具可以在 elysiatools.com 浏览。
